Vous avez {{ numbers }} article (s) dans votre panier
Total objet: € {{ singletotal }}

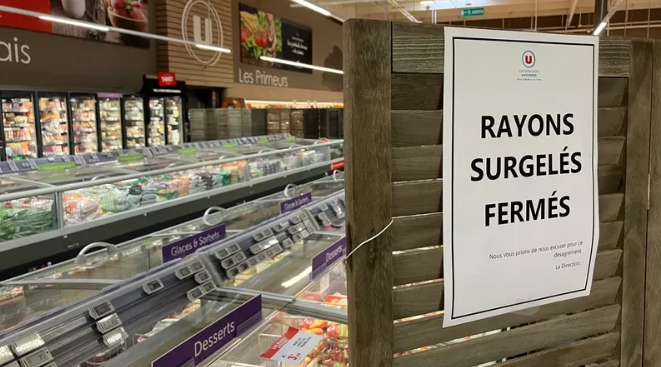
Les cyberattaques ne visent plus uniquement les ordinateurs de bureau, les banques ou les grandes plateformes numériques. Elles peuvent également toucher des équipements industriels connectés, parfois invisibles pour les consommateurs, mais indispensables au fonctionnement de nombreux commerces. En France, les systèmes de réfrigération des supermarchés illustrent parfaitement cette nouvelle réalité. Lorsqu'un dispositif de contrôle informatique rencontre un problème de sécurité, les conséquences peuvent rapidement dépasser le cadre numérique et affecter des activités essentielles.
Les supermarchés modernes dépendent d'un ensemble complexe de technologies. Les systèmes de refroidissement, les capteurs de température, les logiciels de gestion des stocks, les terminaux de paiement et les dispositifs de surveillance doivent fonctionner ensemble pour garantir la continuité des opérations. Une défaillance informatique peut donc perturber plusieurs services à la fois.
Cette évolution soulève une question importante pour les entreprises françaises : comment protéger des équipements qui ont été conçus avant tout pour fonctionner efficacement, mais qui sont désormais connectés à des réseaux informatiques ?
La réponse ne consiste pas simplement à installer davantage de logiciels de sécurité. Elle exige une réflexion globale sur les infrastructures, les accès à distance, les équipements anciens et les procédures d'urgence.
Pendant longtemps, les équipements industriels étaient principalement utilisés au sein de réseaux locaux isolés. Les responsables techniques pouvaient surveiller les installations depuis un poste de contrôle, tandis que les machines communiquaient avec un nombre limité de systèmes.
Aujourd'hui, la situation est différente. Pour réduire les coûts de maintenance et améliorer l'efficacité énergétique, de nombreuses entreprises adoptent des solutions de supervision à distance. Les techniciens peuvent consulter les températures, recevoir des alertes et modifier certains paramètres sans se déplacer sur place.
Cette connectivité présente des avantages considérables. Elle permet de détecter rapidement une anomalie, de planifier une intervention et de limiter les interruptions de service. Toutefois, elle crée également de nouveaux points d'entrée potentiels pour les cybercriminels.
Un compte de maintenance mal protégé, un logiciel qui n'a pas été mis à jour ou un équipement utilisant des identifiants par défaut peut devenir une faiblesse importante. Si un attaquant parvient à accéder au réseau concerné, il peut chercher à perturber les opérations, à voler des informations ou à prendre le contrôle de certaines fonctions.
Le problème est particulièrement complexe lorsque les équipements fonctionnent depuis plusieurs années. Certains contrôleurs industriels ne peuvent pas être remplacés facilement, car ils sont étroitement liés à des installations coûteuses. Une mise à jour peut également nécessiter des tests préalables afin d'éviter une interruption de service.
Les entreprises doivent donc trouver un équilibre entre sécurité informatique, continuité des activités et contraintes budgétaires.
La réfrigération constitue un élément fondamental de la distribution alimentaire. Les chambres froides, les vitrines réfrigérées et les congélateurs permettent de conserver les produits dans des conditions adaptées. Leur fonctionnement repose souvent sur des capteurs, des régulateurs, des automates et des plateformes de supervision.
Lorsqu'un système de contrôle est perturbé, plusieurs scénarios sont possibles. Les opérateurs peuvent perdre temporairement l'accès aux informations de température, recevoir des alertes incorrectes ou ne plus pouvoir modifier certains paramètres à distance. Une panne informatique ne signifie pas automatiquement que les installations frigorifiques cessent de fonctionner, mais elle peut compliquer la surveillance et retarder la détection d'une anomalie.
Pour un supermarché, le temps est un facteur déterminant. Une température qui s'écarte durablement des valeurs requises peut menacer la qualité des aliments et entraîner des pertes financières. Les responsables doivent alors vérifier les équipements, évaluer les risques et décider des mesures nécessaires.
Les conséquences peuvent également toucher les consommateurs. Des rayons temporairement fermés, des produits retirés de la vente ou des changements dans l'organisation du magasin peuvent compliquer les achats quotidiens.
Il est donc essentiel de distinguer une panne technique, une cyberattaque confirmée et une simple interruption de la supervision. Ces situations ne présentent pas nécessairement les mêmes risques et ne demandent pas toujours les mêmes réponses.
Pour les enseignes françaises, la priorité est de maintenir une visibilité fiable sur les installations, même lorsque les outils numériques habituels deviennent indisponibles.
La protection d'un supermarché ne repose pas uniquement sur les systèmes informatiques utilisés pour la réfrigération. Les dispositifs de sécurité physique jouent également un rôle essentiel dans la continuité des activités.
Les systèmes d'alarme peuvent surveiller les accès, détecter certaines anomalies et transmettre des alertes aux responsables. Selon la configuration du bâtiment, ils peuvent être associés à des détecteurs, des sirènes, des dispositifs de transmission et une centrale de commande.
Dans ce contexte, la batterie centrale d'alarme constitue un élément important de la continuité de la protection. Elle peut permettre au système d'alarme de rester alimenté lorsque l'alimentation électrique principale est interrompue, à condition que l'installation soit correctement conçue et entretenue.
Cette fonction est particulièrement importante dans les commerces qui disposent de plusieurs zones techniques, de réserves et d'accès réservés au personnel. Une interruption électrique ne doit pas nécessairement entraîner la disparition immédiate de toutes les fonctions de sécurité.
Cependant, une alimentation de secours ne protège pas à elle seule contre une cyberattaque. Elle répond à un besoin électrique, tandis que la cybersécurité concerne notamment les accès aux systèmes, les communications, les logiciels et les autorisations. Ces deux dimensions sont complémentaires, mais elles ne doivent pas être confondues.
Les responsables d'installations doivent vérifier régulièrement l'état des batteries, la signalisation des défauts et le bon fonctionnement des équipements de sécurité. Ils doivent également connaître les limites de leur autonomie et les procédures applicables en cas de coupure.
Une stratégie efficace associe donc protection numérique, maintenance électrique et organisation humaine.
Dans une entreprise moderne, les différents équipements ne sont pas toujours aussi séparés qu'ils devraient l'être. Un réseau informatique peut héberger les outils administratifs, les applications commerciales et certaines interfaces de supervision technique.
Si les règles de séparation sont insuffisantes, un incident touchant un système peut compliquer le fonctionnement d'autres services. Cela ne signifie pas qu'une attaque contre un ordinateur permet automatiquement de contrôler les installations frigorifiques. Le risque dépend de l'architecture du réseau, des droits d'accès et des protections mises en place.
Les cybercriminels cherchent souvent à exploiter les faiblesses les plus faciles à atteindre. Ils peuvent utiliser des mots de passe compromis, des logiciels non corrigés ou des accès à distance insuffisamment sécurisés. Une fois présents dans un environnement, ils peuvent tenter d'étendre leurs privilèges ou de rechercher des systèmes présentant un intérêt.
Pour limiter ce risque, les enseignes doivent éviter de connecter tous leurs équipements à un réseau unique sans restrictions. Les systèmes administratifs, les installations industrielles et les dispositifs de sécurité devraient être séparés selon les besoins opérationnels.
Les accès des prestataires doivent également être contrôlés. Un technicien chargé de maintenir une installation précise n'a pas nécessairement besoin d'accéder à l'ensemble du réseau du magasin.
L'utilisation de comptes individuels, de l'authentification multifacteur lorsque cela est possible et de journaux d'activité permet de mieux contrôler les interventions. Les connexions inutilisées doivent être supprimées et les droits d'accès réexaminés régulièrement.
Ces mesures peuvent sembler techniques, mais elles répondent à un objectif simple : empêcher qu'un incident limité ne devienne une crise affectant l'ensemble du commerce.
L'un des défis les plus importants concerne les installations qui fonctionnent depuis de nombreuses années. Les systèmes industriels ont souvent une durée de vie supérieure à celle des ordinateurs personnels. Dans certains cas, un contrôleur reste en service pendant une décennie ou davantage.
Cette longévité est logique sur le plan économique. Remplacer une installation complète représente un investissement important et peut nécessiter l'arrêt temporaire de certaines activités. Toutefois, les technologies anciennes ne bénéficient pas toujours des mêmes mécanismes de sécurité que les équipements récents.
Certains systèmes utilisent des protocoles conçus pour des réseaux fermés. D'autres ne peuvent plus recevoir de correctifs ou dépendent d'un logiciel dont le support a pris fin. Les responsables peuvent alors hésiter entre conserver une installation fonctionnelle et investir dans une modernisation coûteuse.
Une solution consiste à adopter une approche progressive. Les entreprises peuvent commencer par inventorier leurs équipements, identifier ceux qui sont les plus exposés et limiter leurs communications avec le reste du réseau.
Lorsque le remplacement immédiat n'est pas possible, des mesures compensatoires peuvent réduire les risques. Il peut s'agir de filtrer les connexions, de désactiver les services inutiles, de surveiller les événements inhabituels et de renforcer les procédures d'accès physique.
La maintenance doit également intégrer la sécurité informatique. Lorsqu'un prestataire intervient sur un automate ou un système de réfrigération, les opérations réalisées devraient être documentées et les modifications importantes validées.
La modernisation n'est donc pas seulement une question de performance. Elle représente aussi une occasion de rendre les infrastructures plus faciles à surveiller et à protéger.
Les outils d'analyse fondés sur l'intelligence artificielle occupent une place croissante dans la cybersécurité. Ils peuvent examiner de grands volumes de journaux informatiques, repérer des comportements inhabituels et aider les équipes à hiérarchiser les alertes.
Dans un environnement industriel, ces capacités peuvent être utiles pour identifier une connexion inattendue, une modification inhabituelle des paramètres ou une activité qui diffère du fonctionnement normal d'un équipement.
L'analyse des données de température peut également aider les équipes de maintenance à détecter certaines anomalies physiques avant qu'elles ne deviennent critiques. Une dérive progressive, des cycles de fonctionnement inhabituels ou une multiplication des alertes peuvent justifier une inspection.
Toutefois, les outils d'intelligence artificielle ne garantissent pas la détection de toutes les attaques. Ils peuvent produire de fausses alertes, manquer des comportements discrets ou être trompés par des données incomplètes. Leur efficacité dépend de la qualité des informations disponibles et de la capacité des équipes à interpréter les résultats.
Il est donc préférable de les intégrer dans une stratégie de sécurité plus large, plutôt que de leur confier l'ensemble de la surveillance.
Les entreprises françaises doivent également réfléchir à la confidentialité des données, aux conditions d'hébergement et à la dépendance envers les fournisseurs de services numériques.
La technologie peut accélérer la détection, mais les procédures de vérification, les compétences humaines et la préparation aux incidents restent indispensables.
Pour améliorer leur résilience, les supermarchés peuvent adopter plusieurs mesures concrètes sans attendre le remplacement de toutes leurs installations.
La première consiste à établir un inventaire précis des équipements connectés. Les responsables doivent savoir quels systèmes sont présents, qui les maintient, quels logiciels ils utilisent et comment ils communiquent avec les autres infrastructures.
La deuxième mesure consiste à limiter les accès. Les connexions à distance devraient être autorisées uniquement lorsqu'elles sont nécessaires et protégées par des mécanismes d'authentification adaptés.
La troisième concerne la sauvegarde. Les configurations des automates, les paramètres des systèmes de supervision et les documents techniques doivent être conservés dans des conditions permettant une restauration fiable après un incident.
La quatrième consiste à préparer des procédures de fonctionnement dégradé. Si une plateforme de supervision devient inaccessible, les équipes doivent savoir comment vérifier les températures, qui contacter et quelles décisions prendre pour protéger les produits alimentaires.
La cinquième mesure repose sur les tests. Des exercices réguliers peuvent permettre de vérifier si les équipes savent reconnaître une alerte suspecte, isoler un équipement compromis et rétablir les services sans créer de nouveaux risques.
Enfin, les dispositifs de sécurité physique doivent faire l'objet d'un suivi spécifique. La batterie centrale d'alarme doit être vérifiée conformément aux recommandations du fabricant, avec une attention particulière portée à son état, à son autonomie et aux alertes de défaut.
Cette approche évite de considérer la cybersécurité comme une simple dépense informatique. Elle la replace au cœur de la gestion opérationnelle du magasin.
Les enseignes ne peuvent pas assumer seules l'ensemble des responsabilités liées à la sécurité de leurs équipements. Les fabricants, les intégrateurs, les sociétés de maintenance et les fournisseurs de logiciels participent tous à la fiabilité des installations.
Les fabricants peuvent améliorer la sécurité dès la conception, proposer des mises à jour clairement documentées et fournir des informations précises sur la durée de support des produits.
Les intégrateurs doivent veiller à ce que les installations soient configurées correctement, avec des accès limités et une documentation à jour. Les prestataires de maintenance, de leur côté, doivent appliquer des procédures rigoureuses lorsqu'ils se connectent à distance aux systèmes d'un client.
Les contrats de maintenance devraient préciser les responsabilités de chaque partie, les délais de signalement d'un incident et les modalités de restauration des services.
La gestion des fournisseurs est particulièrement importante lorsque plusieurs entreprises interviennent sur une même installation. Sans coordination, les responsabilités peuvent devenir difficiles à identifier au moment d'une crise.
Les commerces peuvent également demander à leurs prestataires de documenter les changements techniques et de signaler les équipements qui ne bénéficient plus d'un support de sécurité adéquat.
Cette coopération est essentielle pour réduire les risques qui apparaissent à la frontière entre les technologies informatiques et les équipements physiques.
La transformation numérique a rendu les supermarchés plus efficaces, mais elle a également accru leur dépendance envers des systèmes techniques complexes. La gestion des stocks, la chaîne du froid, les paiements et la sécurité des bâtiments reposent désormais sur des équipements qui doivent fonctionner de manière coordonnée.
Les cyberattaques visant les infrastructures industrielles rappellent que la sécurité numérique ne concerne pas seulement les spécialistes de l'informatique. Elle touche directement les responsables de magasin, les techniciens, les fournisseurs et les consommateurs.
La priorité consiste à anticiper les incidents plutôt qu'à réagir uniquement lorsqu'ils se produisent. Cela implique de mieux connaître les installations, de contrôler les accès, de tester les procédures d'urgence et de maintenir les équipements dans un état fiable.
La batterie centrale d'alarme illustre l'importance de cette préparation, car la continuité de la protection physique dépend aussi d'éléments matériels qui peuvent être négligés jusqu'au jour où ils deviennent indispensables.
Pour les enseignes françaises, l'enjeu dépasse donc la simple prévention des cyberattaques. Il s'agit de garantir que les magasins puissent continuer à protéger les personnes, préserver les aliments et maintenir leurs activités essentielles même lorsque leurs outils numériques rencontrent des difficultés.
À mesure que les infrastructures commerciales deviennent plus connectées, la résilience reposera sur une combinaison de technologies fiables, de règles de sécurité cohérentes et d'équipes capables d'agir rapidement. C'est cette approche globale qui permettra de tirer parti de la transformation numérique sans laisser les systèmes essentiels devenir un point faible.


