Une nouvelle façon de protéger ses comptes numériques
Se connecter à un compte en ligne est devenu un geste presque automatique. En France, des millions de personnes utilisent chaque jour leur smartphone ou leur ordinateur pour consulter leurs courriels, effectuer des achats, accéder à leurs comptes bancaires, réserver des billets de train ou gérer leurs démarches administratives. Pourtant, derrière cette simplicité apparente se cache un problème que les internautes connaissent bien : les mots de passe.
Entre les combinaisons oubliées, les codes réutilisés sur plusieurs plateformes et les tentatives de phishing, la gestion des identifiants est devenue une véritable contrainte. Un mot de passe trop simple peut faciliter le travail des cybercriminels, tandis qu’un mot de passe complexe est parfois difficile à mémoriser.
Face à ces difficultés, une nouvelle technologie gagne progressivement du terrain : les passkeys, également appelées clés d’accès. Leur promesse est particulièrement intéressante : permettre aux utilisateurs de se connecter sans saisir de mot de passe traditionnel, tout en renforçant la sécurité de leurs comptes.
Cette évolution pourrait transformer les habitudes numériques des Français. Mais les passkeys sont-elles réellement capables de remplacer les mots de passe que nous utilisons depuis des décennies ?
Pourquoi les mots de passe deviennent-ils un problème pour les internautes français ?
Les habitudes numériques ont profondément évolué. Un consommateur français peut aujourd’hui posséder plusieurs dizaines de comptes sur des plateformes différentes. Services de livraison, boutiques en ligne, réseaux sociaux, banques, applications de transport et espaces personnels multiplient les occasions de se connecter.
Le problème apparaît lorsque chaque service demande un identifiant et un mot de passe distincts. Beaucoup d’utilisateurs choisissent alors des combinaisons faciles à retenir ou réutilisent les mêmes informations sur plusieurs sites.
Cette pratique présente un risque important. Lorsqu’une plateforme subit une fuite de données, les identifiants récupérés peuvent être testés sur d’autres services. Les pirates informatiques exploitent notamment cette habitude pour tenter de prendre le contrôle de comptes personnels.
Le phishing représente également une menace persistante. Un faux message prétendant provenir d’une banque, d’un service de livraison ou d’une administration peut conduire l’utilisateur vers une page imitant parfaitement un site légitime. En saisissant son mot de passe, la victime transmet involontairement ses informations à des personnes malveillantes.
En France, la protection des données personnelles constitue donc un enjeu majeur. La CNIL rappelle l’importance de mécanismes d’authentification adaptés aux risques et recommande notamment de privilégier l’authentification multifacteur lorsque cela est possible.
Dans ce contexte, les passkeys apparaissent comme une alternative particulièrement intéressante, puisqu’elles réduisent la dépendance aux secrets que les utilisateurs doivent mémoriser et saisir sur les sites Internet.
Comment fonctionnent réellement les passkeys ?
Contrairement à un mot de passe classique, une passkey repose sur un système cryptographique utilisant une paire de clés.
Lorsqu’un utilisateur crée une clé d’accès sur un service compatible, deux éléments sont générés. La clé publique est conservée par le service en ligne, tandis que la clé privée reste protégée sur l’appareil de l’utilisateur ou dans son gestionnaire d’identifiants sécurisé.
Lors d’une connexion, le site envoie une demande d’authentification. L’appareil utilise alors la clé privée pour répondre à cette demande sans transmettre directement ce secret au service.
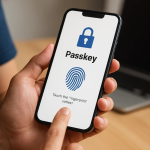
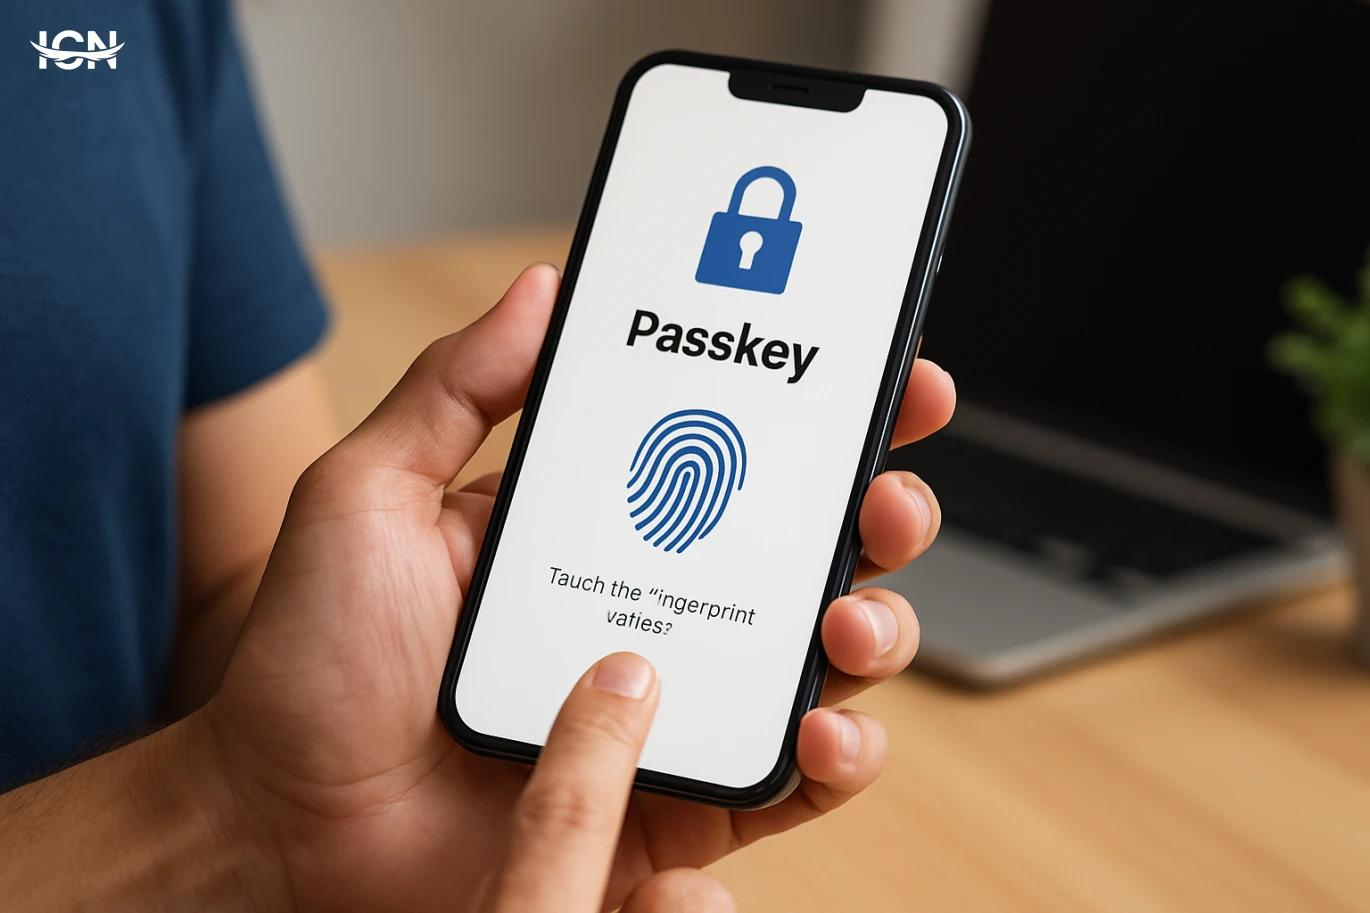
L’utilisateur doit simplement confirmer son identité avec une méthode locale disponible. Selon son équipement, il peut utiliser son empreinte digitale, la reconnaissance faciale ou un code PIN.
Par exemple, une personne qui souhaite consulter sa messagerie depuis son smartphone peut sélectionner l’option de connexion avec une passkey. Après avoir posé son doigt sur le capteur biométrique, elle accède à son compte sans avoir besoin de retrouver un mot de passe compliqué.
Cette expérience est particulièrement intéressante pour les utilisateurs qui consultent régulièrement plusieurs applications.
Il faut également comprendre que la technologie ne fonctionne pas comme un simple remplacement visuel du champ de mot de passe. Elle modifie profondément la manière dont l’identité numérique est vérifiée.
Les passkeys s’appuient notamment sur les standards WebAuthn et FIDO2, conçus pour proposer une authentification plus résistante aux attaques de phishing.
Pourquoi Apple, Google et les grandes plateformes s’intéressent-ils à cette technologie ?
L’adoption des passkeys ne dépend pas uniquement de leur sécurité. Pour réussir, cette technologie doit être suffisamment simple pour être utilisée quotidiennement par le grand public.
C’est pourquoi les grands acteurs de l’écosystème numérique ont progressivement intégré cette fonctionnalité à leurs environnements.
Apple propose des clés d’accès dans ses systèmes et son gestionnaire de mots de passe. Google permet également de créer et d’utiliser des passkeys sur les comptes compatibles. Microsoft développe de son côté des solutions permettant de réduire la dépendance aux mots de passe dans son environnement numérique.
Cette compatibilité entre différents systèmes représente un avantage important. Les consommateurs français utilisent rarement un seul appareil. Une personne peut posséder un iPhone, travailler sur un ordinateur Windows et utiliser une tablette Android à la maison.
La possibilité de synchroniser ou de transférer certaines clés d’accès entre des appareils compatibles facilite donc leur adoption.
La dynamique mondiale est également encourageante. Selon le rapport State of Passkeys 2026 de la FIDO Alliance, publié en mai 2026, cinq milliards de passkeys étaient déjà en circulation dans le monde. L’organisation indiquait alors que 75 % des consommateurs interrogés avaient activé au moins une passkey sur un compte.
En octobre 2026, la FIDO Alliance a annoncé un nouveau chiffre estimé à sept milliards de passkeys utilisées dans le monde.
Ces données montrent que les clés d’accès ne sont plus simplement une expérimentation réservée aux passionnés de technologie. Elles deviennent progressivement une solution concrète pour les services numériques.
Les achats en ligne pourraient devenir beaucoup plus simples
Le commerce électronique constitue l’un des domaines dans lesquels les passkeys pourraient avoir un impact particulièrement visible.
En France, les consommateurs utilisent quotidiennement des plateformes de commerce en ligne pour acheter des vêtements, des appareils électroniques, des accessoires informatiques ou des équipements pour la maison.
Cependant, les étapes d’identification peuvent parfois ralentir le parcours d’achat. Un client qui a oublié son mot de passe peut abandonner son panier pour éviter de passer plusieurs minutes à réinitialiser son compte.
Avec une passkey, cette étape pourrait devenir beaucoup plus rapide. L’utilisateur n’aurait plus besoin de rechercher un ancien courriel, de créer un nouveau mot de passe ou de vérifier plusieurs informations avant de finaliser sa commande.
Cette simplicité pourrait également améliorer l’expérience sur les applications mobiles.
Les smartphones jouent aujourd’hui un rôle central dans les achats numériques. Les consommateurs comparent les prix, consultent les avis, utilisent des applications de paiement et suivent leurs livraisons depuis un seul appareil.
Dans cet environnement, l’autonomie et la fiabilité du téléphone restent importantes. Une batterie de smartphone suffisamment performante permet notamment de conserver l’accès aux applications d’authentification pendant les déplacements et les longues journées de shopping.
Il ne faut toutefois pas confondre l’authentification par passkey et le paiement lui-même. Une clé d’accès peut faciliter la connexion à un compte marchand, mais le paiement peut toujours nécessiter une validation supplémentaire selon les règles du commerçant et de son prestataire financier.
Les passkeys peuvent-elles réellement empêcher le phishing ?
L’un des arguments les plus convaincants en faveur des passkeys concerne leur résistance aux tentatives de phishing.
Avec un mot de passe traditionnel, un internaute peut être trompé par une fausse page de connexion. Même si le site semble parfaitement identique à celui de sa banque ou de son réseau social, il risque de communiquer ses identifiants à un pirate.
Les passkeys fonctionnent différemment. L’authentification est liée cryptographiquement au service concerné. Une fausse page utilisant une adresse Internet différente ne peut normalement pas obtenir une réponse valide de la clé privée pour le véritable site.
Cette caractéristique réduit considérablement les possibilités d’usurpation par imitation de pages de connexion.
Pour les utilisateurs français, cela représente un avantage important. Les tentatives d’escroquerie circulent par courriel, SMS, réseaux sociaux et applications de messagerie. Les messages frauduleux deviennent parfois difficiles à distinguer des communications légitimes.
Toutefois, les passkeys ne rendent pas les internautes totalement invulnérables.
Un téléphone compromis, une session déjà ouverte sur un appareil infecté ou une procédure de récupération de compte insuffisamment sécurisée peuvent encore créer des risques. La protection dépend donc aussi de la sécurité globale des appareils et des services utilisés.
Il reste essentiel de vérifier les notifications de connexion, de maintenir ses logiciels à jour et de ne jamais communiquer ses codes personnels à un inconnu.
Que se passe-t-il lorsque l’on perd son smartphone ?
Malgré leurs avantages, les passkeys soulèvent une question très concrète : que faire lorsque son téléphone est perdu, volé ou endommagé ?
Avec les anciens mots de passe, un utilisateur pouvait généralement récupérer son compte depuis un autre appareil en saisissant ses identifiants et en suivant une procédure de vérification.
Les clés d’accès introduisent une nouvelle dépendance à l’écosystème de stockage et de récupération. Selon la solution utilisée, elles peuvent être synchronisées dans un gestionnaire sécurisé ou rester associées à un appareil particulier.
Si le smartphone disparaît, la récupération peut donc nécessiter un autre appareil connecté au même gestionnaire, une clé de sécurité physique ou une procédure spécifique proposée par le service.
Cette question est particulièrement importante pour les personnes qui utilisent leur téléphone comme principal outil d’accès à leurs comptes personnels.
L’autonomie constitue également un aspect pratique à ne pas négliger. Si le téléphone s’éteint au moment où l’utilisateur doit confirmer une connexion, il devra trouver une autre méthode d’authentification ou attendre de pouvoir recharger son appareil. Une batterie de smartphone fiable contribue ainsi au confort d’utilisation quotidien, même si elle ne constitue évidemment pas un mécanisme de sécurité numérique.
Les plateformes doivent donc proposer des solutions de secours accessibles, compréhensibles et suffisamment protégées.
Les consommateurs ont également intérêt à enregistrer plusieurs méthodes de récupération lorsqu’elles sont disponibles, plutôt que de dépendre d’un seul appareil.
Les personnes moins à l’aise avec la technologie risquent-elles d’être oubliées ?
Une autre difficulté concerne l’accessibilité.
Les utilisateurs habitués aux smartphones récents peuvent rapidement comprendre le fonctionnement des passkeys. En revanche, les personnes qui utilisent des appareils plus anciens ou qui maîtrisent moins les outils numériques peuvent rencontrer davantage de difficultés.
Certains équipements ne disposent pas de capteurs biométriques modernes ou utilisent des versions de systèmes d’exploitation qui ne prennent pas correctement en charge les fonctionnalités récentes.
Les habitudes jouent également un rôle important. Pour une personne qui utilise le même mot de passe depuis plusieurs années, abandonner une méthode familière peut sembler inutilement compliqué.
En France, cette question concerne aussi bien les jeunes utilisateurs que les seniors, les petites entreprises et les personnes qui partagent parfois plusieurs appareils au sein d’un foyer.
Les services numériques doivent donc éviter d’imposer brutalement les passkeys sans prévoir d’alternatives.
Une transition progressive, accompagnée d’explications simples et de procédures de récupération accessibles, semble beaucoup plus réaliste.
L’objectif ne devrait pas être de rendre les mots de passe impossibles à utiliser du jour au lendemain, mais de proposer une méthode plus pratique et plus sûre, que chacun puisse adopter à son rythme.
Quel avenir pour les mots de passe en France ?
Les passkeys pourraient progressivement devenir la méthode de connexion privilégiée sur de nombreuses plateformes. Cependant, leur généralisation dépend encore de plusieurs facteurs : la compatibilité des services, la confiance des consommateurs, la qualité des systèmes de récupération et l’accompagnement des utilisateurs.
Les entreprises françaises ont également un rôle important à jouer. Les banques, les plateformes de commerce électronique, les opérateurs télécoms et les fournisseurs de services administratifs peuvent encourager cette évolution en intégrant des options de connexion sans mot de passe faciles à comprendre.
Pour les professionnels, les avantages potentiels sont nombreux : moins de demandes de réinitialisation, une expérience de connexion plus rapide et une réduction de certains risques liés au vol d’identifiants.
Pour les particuliers, le principal bénéfice pourrait être beaucoup plus simple : ne plus avoir à mémoriser une longue liste de mots de passe.
Les fabricants de smartphones devront également continuer à améliorer la sécurité matérielle, la gestion biométrique et les possibilités de récupération entre appareils. La fiabilité des équipements restera un élément important de cette transformation. Une batterie de smartphone durable, un système d’exploitation régulièrement mis à jour et un dispositif de verrouillage sécurisé participent tous à une expérience numérique plus fiable.
Néanmoins, les mots de passe ne vont probablement pas disparaître immédiatement. Certains sites anciens, logiciels professionnels et services spécialisés continueront de les utiliser pendant plusieurs années.
Une révolution discrète, mais importante pour la vie numérique
Les passkeys représentent bien plus qu’une nouvelle fonctionnalité sur les smartphones. Elles témoignent d’un changement profond dans la manière de concevoir la sécurité des comptes en ligne.
En remplaçant la saisie répétée de mots de passe par une authentification reposant sur des clés cryptographiques et une validation locale, elles promettent de rendre les connexions à la fois plus simples et plus résistantes au phishing.
Pour les consommateurs français, cette évolution pourrait progressivement transformer les habitudes liées aux achats en ligne, aux services bancaires, aux réseaux sociaux et aux applications quotidiennes.
Mais le succès de cette technologie dépendra de sa capacité à répondre aux préoccupations concrètes des utilisateurs : perdre son téléphone, changer d’appareil, récupérer un compte ou accéder à un service depuis un ordinateur différent.
Les passkeys ne feront probablement pas disparaître tous les mots de passe en quelques mois. En revanche, elles pourraient progressivement les reléguer au second plan.
La véritable révolution sera peut-être le jour où se connecter à un compte ne nécessitera plus de se souvenir d’un mot de passe, mais simplement de confirmer son identité sur son propre appareil.